CISA añade vulnerabilidades de WSO2 y Adobe Commerce activamente explotadas al catálogo KEV
CISA añadió dos vulnerabilidades críticas en WSO2 y Adobe Commerce a su catálogo de Vulnerabilidades Conocidas Explotadas (KEV) debido a ataques activos.
Detecta certificados y dominios a punto de caducar antes que tus visitantes.
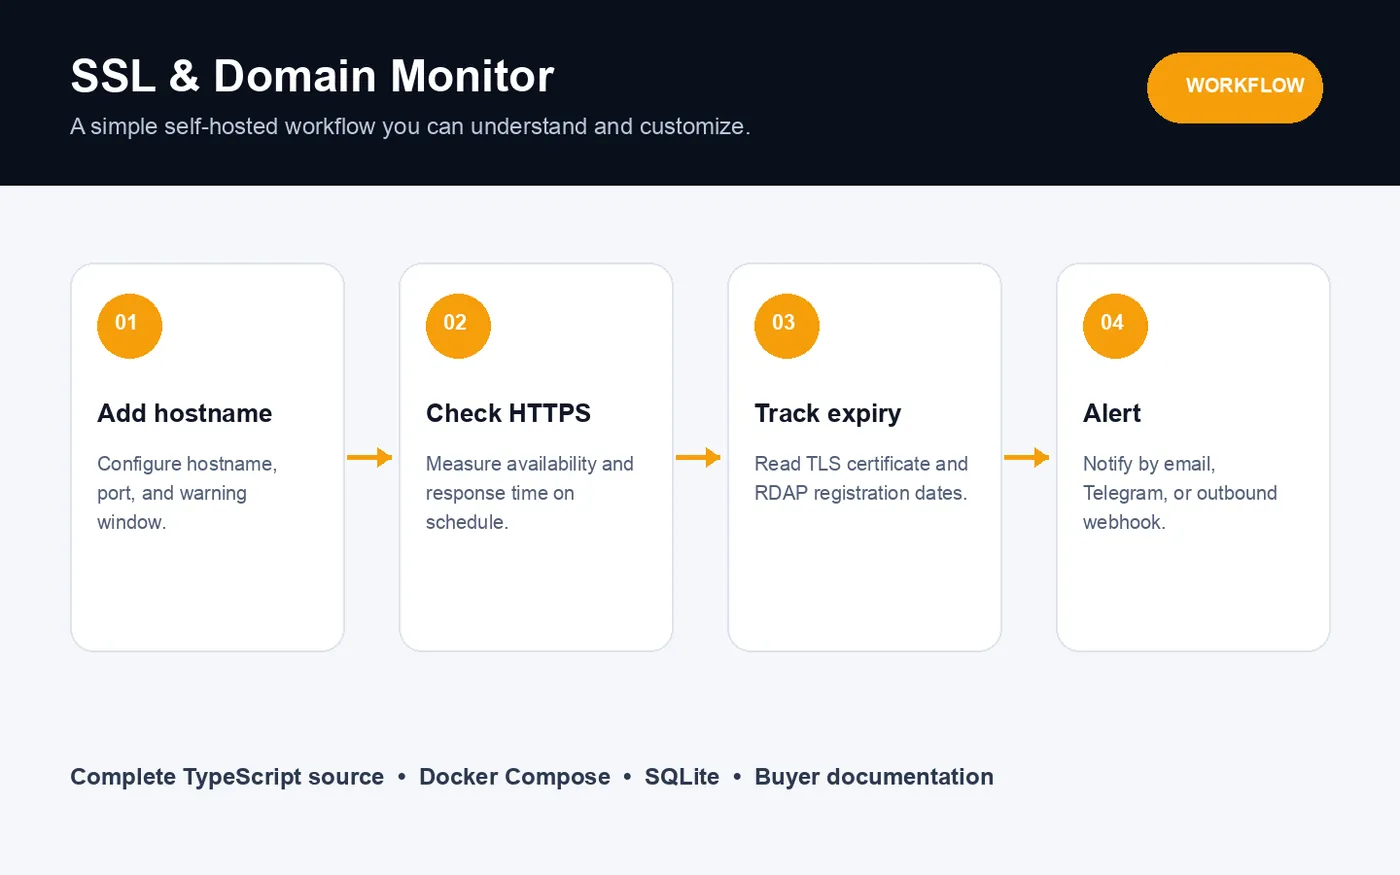
Panel de control autoalojado para la disponibilidad HTTPS, la caducidad de certificados TLS y el vencimiento del registro de dominios, con alertas.
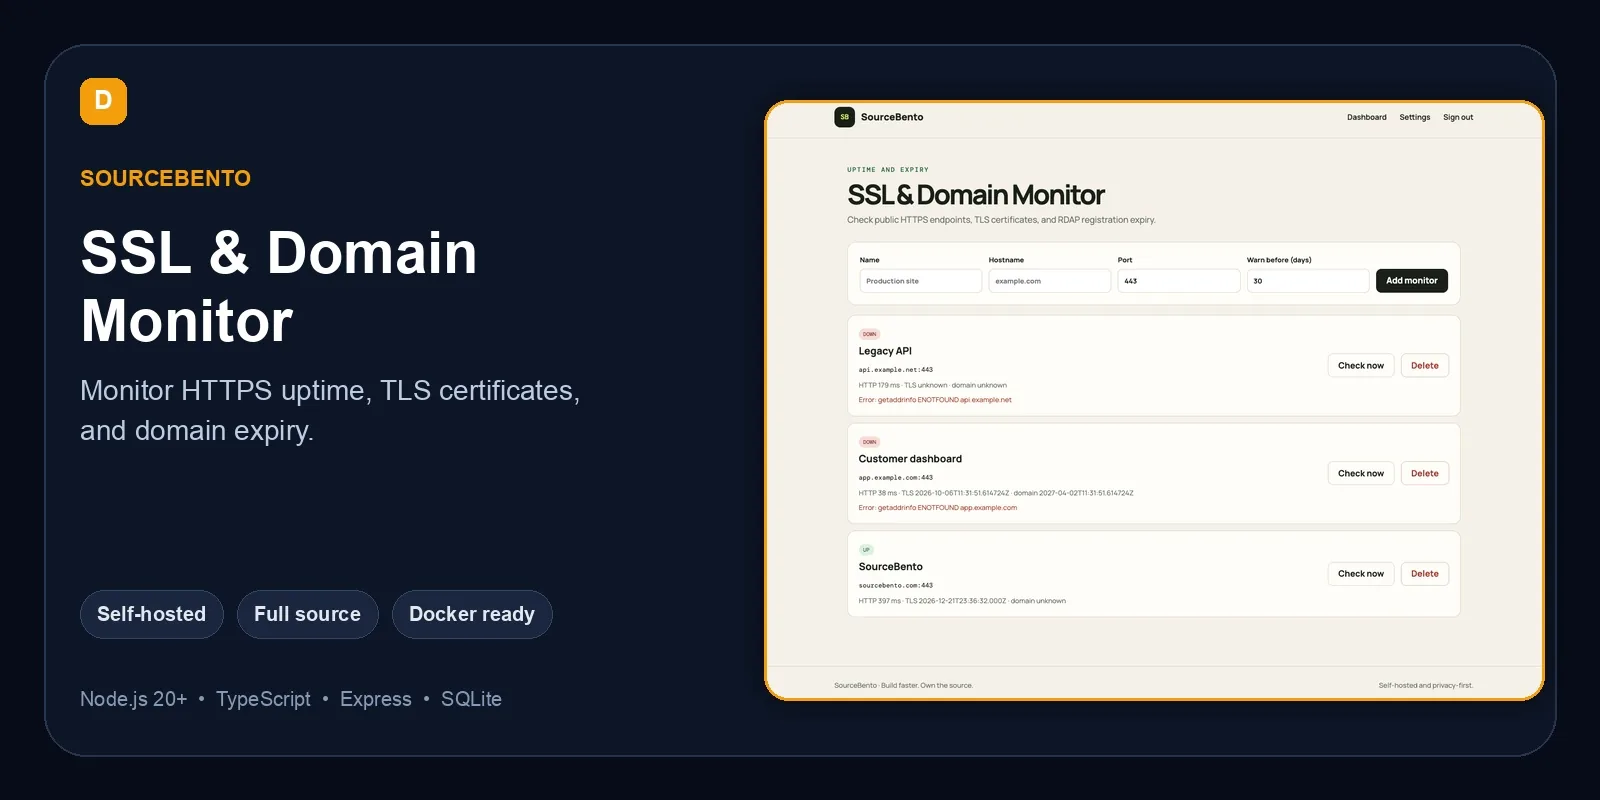
Disponibilidad HTTPS, tiempo de respuesta y códigos de estado.
Validez del certificado TLS y días restantes para cada endpoint.
Consulta del vencimiento del registro mediante RDAP.
Alertas por correo electrónico, Telegram y webhook; comprobaciones cada 15 minutos y bloqueo de redes privadas para las comprobaciones salientes.
Los certificados se renuevan automáticamente hasta el día en que dejan de hacerlo, y los dominios caducan cuando falla el pago de la tarjeta registrada. SSL & Domain Monitor supervisa tus endpoints públicos y te avisa con antelación, para que una caducidad no se convierta en una interrupción del servicio.
Las alertas se envían por correo electrónico, Telegram o webhook. Las comprobaciones salientes bloquean las direcciones de red privada, por lo que el monitor no puede utilizarse para sondear tu red interna.
El código fuente completo en TypeScript (Express, SQLite), archivos de Docker Compose, un panel de administración protegido, ejemplos de entorno y documentación de instalación.
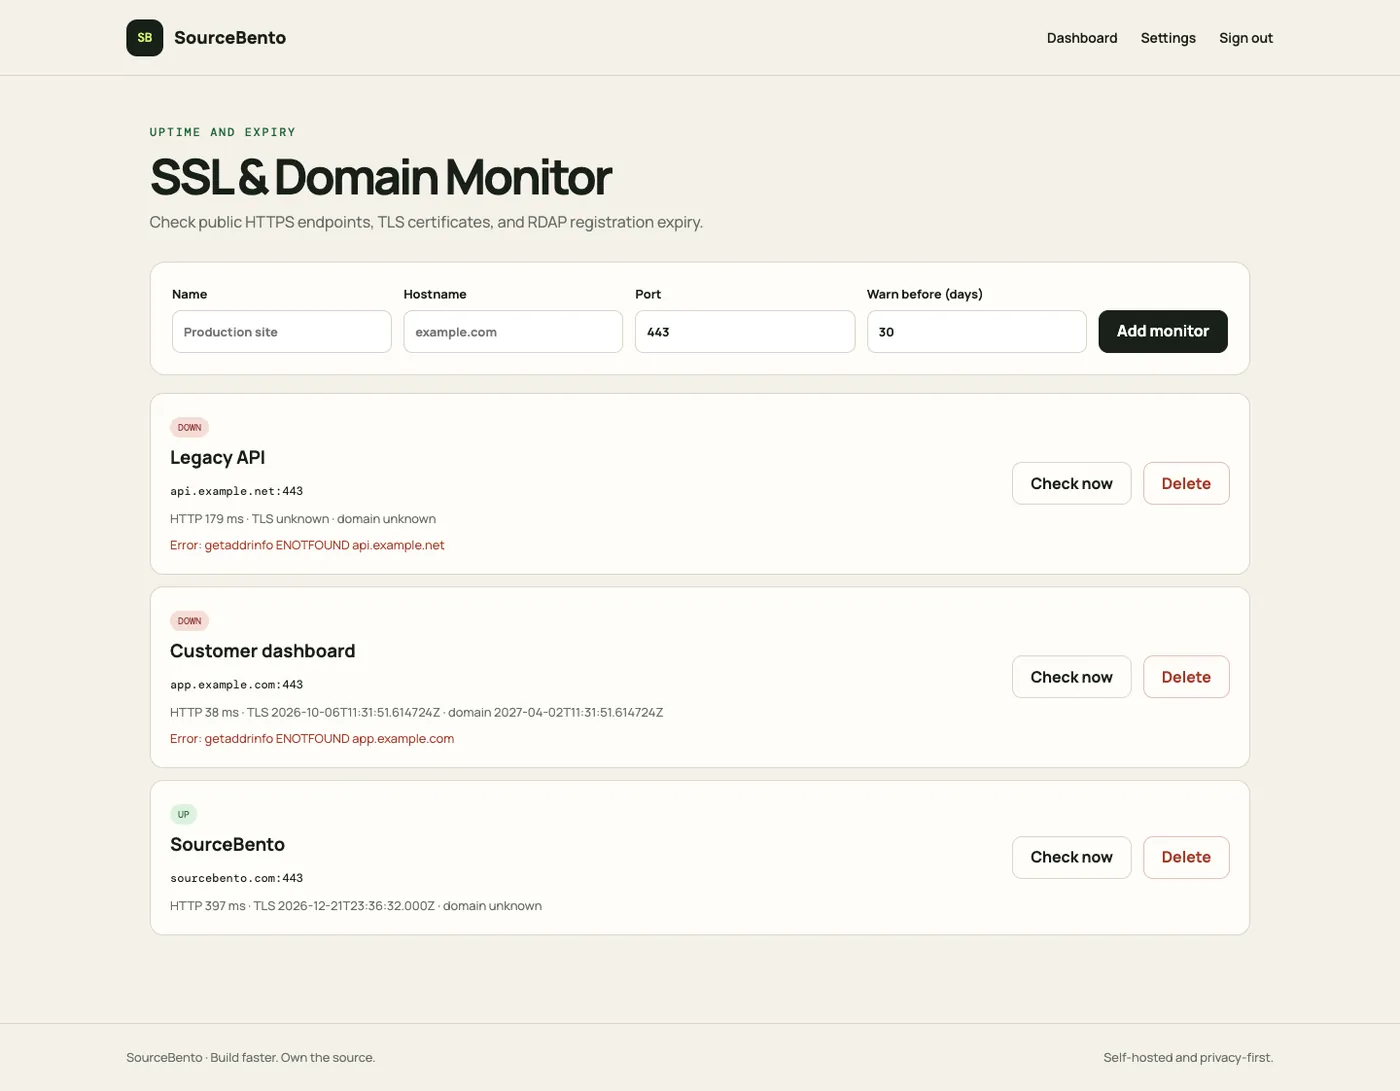
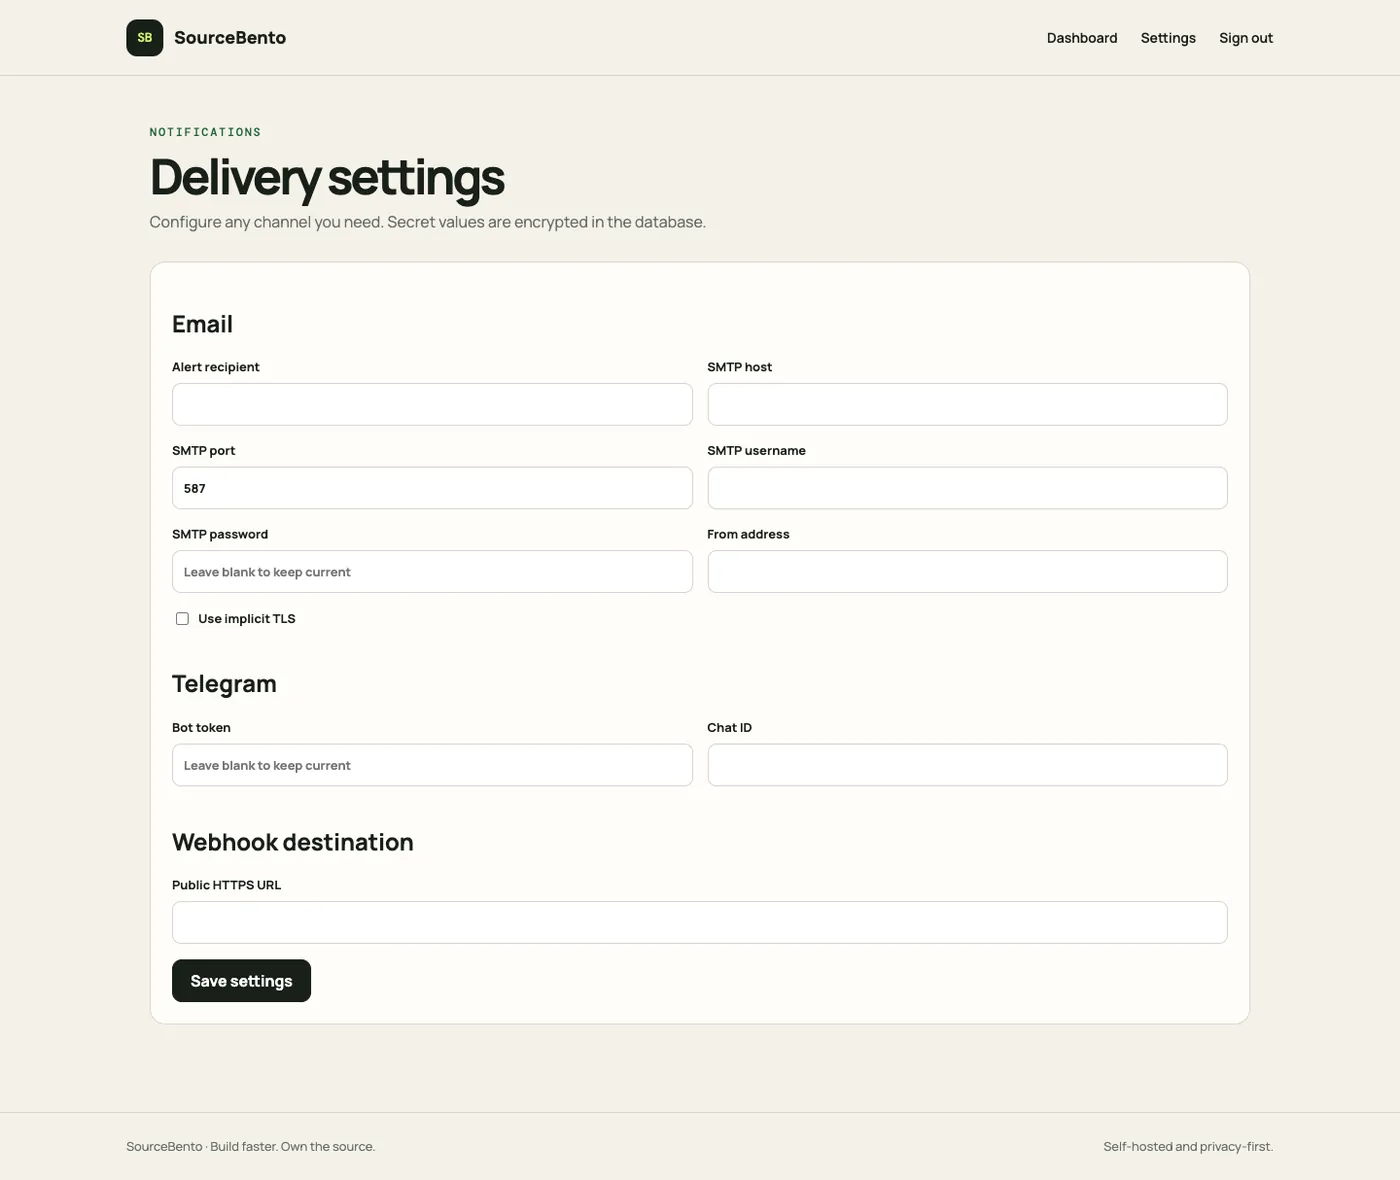
Solo datos de ejemplo. Nada de lo que hagas afecta a otras personas.
¿Algo más? Escribe a [email protected].
Cada 15 minutos de forma predeterminada.
Mediante RDAP, el sustituto moderno de WHOIS.
Docker Compose o Node.js 20+ directamente. Los datos se almacenan en SQLite.
CISA añadió dos vulnerabilidades críticas en WSO2 y Adobe Commerce a su catálogo de Vulnerabilidades Conocidas Explotadas (KEV) debido a ataques activos.
Pingularity es una nueva herramienta autoalojada que rastrea la disponibilidad, la latencia y las pruebas de velocidad programadas de internet para ayudar a los usuarios a diagnosticar problemas de conectividad.
El Centro Canadiense de Ciberseguridad advierte que CVE-2026-48842, una vulnerabilidad de inyección SQL pre-autenticación en Roundcube Webmail, está siendo explotada activamente por atacantes.
Detecta cuándo dejan de ejecutarse las tareas programadas.
Demo en vivoCaptura, inspecciona y reproduce webhooks de forma segura en tu propio servidor.
Demo en vivoCompartición de archivos cifrada con contraseñas, caducidad y límites de descarga.
Demo en vivoConvierte hojas de cálculo desordenadas en datos limpios y validados.
Demo en vivo

